લોન એપ્સથી લઈને નકલી નોકરીઓ સુધી… 1000 કરોડ રૂપિયાના સાયબર છેતરપિંડીની સંપૂર્ણ વાર્તા
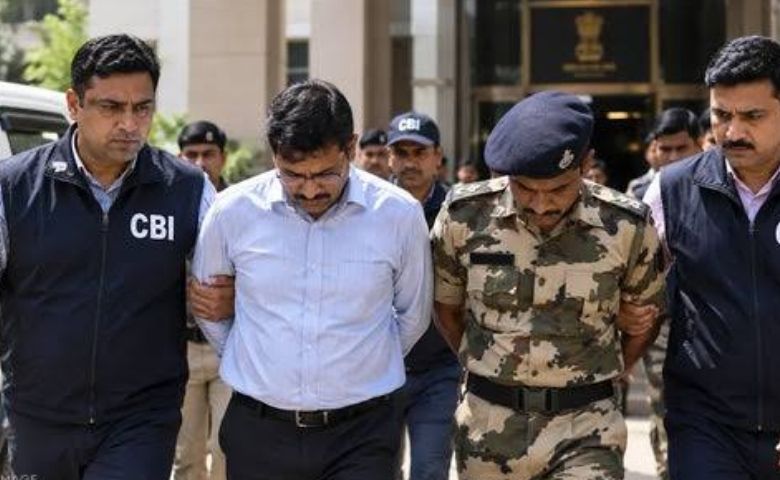
સેન્ટ્રલ બ્યુરો ઓફ ઇન્વેસ્ટિગેશન (CBI) એ એક મોટા અને સંગઠિત આંતરરાષ્ટ્રીય સાયબર છેતરપિંડી નેટવર્કનો પર્દાફાશ કર્યો છે અને ચાર વિદેશી નાગરિકો સહિત 17 આરોપીઓ સામે ચાર્જશીટ દાખલ કરી છે. તપાસ એજન્સીએ 58 કંપનીઓ સામે મોટી કાર્યવાહી કરી છે. તપાસમાં બહાર આવ્યું છે કે આ સાયબર નેટવર્ક દ્વારા દેશ અને વિદેશમાં ₹1,000 કરોડથી વધુ ગેરકાયદેસર ભંડોળ લોન્ડર કરવામાં આવ્યું હતું.
માહિતી અનુસાર, આ સાયબર છેતરપિંડી નેટવર્ક દેશભરના અનેક રાજ્યોમાં ફેલાયેલું હતું અને વિવિધ ઓનલાઈન છેતરપિંડી યોજનાઓ દ્વારા હજારો સામાન્ય નાગરિકોને નિશાન બનાવતું હતું. CBI તપાસમાં બહાર આવ્યું છે કે આ સંગઠિત સિન્ડિકેટ ગેરમાર્ગે દોરતી લોન એપ્લિકેશનો, નકલી રોકાણ યોજનાઓ, પોન્ઝી અને MLM મોડેલો, નકલી પાર્ટ-ટાઇમ નોકરીની ઓફરો અને છેતરપિંડીવાળા ઓનલાઈન ગેમિંગ પ્લેટફોર્મ દ્વારા લોકોને છેતરપિંડી કરતો હતો. આ બધી પ્રવૃત્તિઓ પાછળ એક જ નેટવર્કનો હાથ હતો.
પહેલી ધરપકડ ઓક્ટોબર 2025 માં કરવામાં આવી
સીબીઆઈએ ઓક્ટોબર 2025 માં આ કેસમાં ત્રણ મુખ્ય ભારતીય સહયોગીઓની ધરપકડ કરી હતી. ત્યારબાદ, સાયબર અને નાણાકીય ગેરરીતિઓની સ્તર-દર-સ્તર તપાસ સાથે તપાસનો વિસ્તાર કરવામાં આવ્યો હતો.
I4C ના ઇનપુટ બાદ કેસ નોંધવામાં આવ્યો
ગૃહ મંત્રાલય હેઠળ કાર્યરત I4C (ઇન્ડિયન સાયબર ક્રાઇમ કોઓર્ડિનેશન સેન્ટર) ના ઇનપુટના આધારે કેસ નોંધવામાં આવ્યો હતો. શરૂઆતમાં આ કેસ અલગ-અલગ ફરિયાદો લાગતા હતા પરંતુ CBI દ્વારા કરવામાં આવેલા વિગતવાર વિશ્લેષણમાં એપ્સ, ફંડ ફ્લો પેટર્ન, પેમેન્ટ ગેટવે અને ડિજિટલ ફૂટપ્રિન્ટ્સમાં નોંધપાત્ર સમાનતાઓ બહાર આવી હતી.
હાઇ-ટેક છેતરપિંડી હાથ ધરવામાં આવી રહી હતી
સીબીઆઈ તપાસમાં જાણવા મળ્યું કે સાયબર ગુનેગારોએ Google જાહેરાતો, બલ્ક SMS ઝુંબેશ, સિમ-બોક્સ-આધારિત મેસેજિંગ સિસ્ટમ્સ, ક્લાઉડ ઇન્ફ્રાસ્ટ્રક્ચર, ફિનટેક પ્લેટફોર્મ અને બહુવિધ ખચ્ચર બેંક ખાતાઓનો ઉપયોગ કરીને ઉચ્ચ સ્તરીય અને ટેકનોલોજી-આધારિત અભિગમનો ઉપયોગ કર્યો હતો. છેતરપિંડીનો દરેક તબક્કો સાચા નિયંત્રકોની ઓળખ છુપાવવા અને કાયદા અમલીકરણ એજન્સીઓથી બચવા માટે ડિઝાઇન કરવામાં આવ્યો હતો.
111 શેલ કંપનીઓ દ્વારા બનાવાયેલ છેતરપિંડીનું માળખું
સીબીઆઈ તપાસમાં બહાર આવ્યું છે કે 111 શેલ કંપનીઓ આ સાયબર છેતરપિંડી નેટવર્કની કરોડરજ્જુ બનાવે છે. આ કંપનીઓ ડમી ડિરેક્ટરો, નકલી અથવા ભ્રામક દસ્તાવેજો, નકલી સરનામાં અને ખોટા વ્યવસાયિક હેતુઓ સાથે નોંધાયેલી હતી. આ શેલ કંપનીઓના નામે બેંક ખાતા અને પેમેન્ટ ગેટવે વેપારી ખાતા ખોલવામાં આવ્યા હતા, જેનો ઉપયોગ ગુનામાંથી મળેલી રકમને સ્તરીકરણ અને ડાયવર્ઝન કરવા માટે કરવામાં આવતો હતો.
1000 કરોડથી વધુના વ્યવહારો
સીબીઆઈએ સેંકડો બેંક ખાતાઓનું વિશ્લેષણ કર્યું જેમાં ખુલાસો થયો કે આ ખાતાઓ દ્વારા 1000 કરોડથી વધુ રૂપિયા ટ્રાન્સફર કરવામાં આવ્યા હતા. આમાંથી એક ખાતામાં જ ટૂંકા ગાળામાં 152 કરોડ રૂપિયાથી વધુની રકમ જમા થઈ હતી.
27 સ્થળોએ દરોડા પાડવામાં આવ્યા, ડિજિટલ પુરાવા મળી આવ્યા
સીબીઆઈએ કર્ણાટક, તમિલનાડુ, કેરળ, આંધ્રપ્રદેશ, ઝારખંડ અને હરિયાણામાં 27 સ્થળોએ સર્ચ ઓપરેશન હાથ ધર્યા. મોટી સંખ્યામાં ડિજિટલ ઉપકરણો, દસ્તાવેજો અને નાણાકીય રેકોર્ડ જપ્ત કરવામાં આવ્યા હતા, જેની ફોરેન્સિક તપાસ કરવામાં આવી હતી.
વિદેશથી ઓપરેશનલ કંટ્રોલ
ફોરેન્સિક તપાસમાં બહાર આવ્યું છે કે સમગ્ર સાયબર છેતરપિંડી નેટવર્કને વિદેશથી ઓપરેશનલ રીતે નિયંત્રિત કરવામાં આવી રહ્યું હતું. તપાસમાં એવું પણ જાણવા મળ્યું છે કે બે ભારતીય આરોપીઓના બેંક ખાતાઓ સાથે જોડાયેલ UPI ID ઓગસ્ટ 2025 સુધી વિદેશી સ્થળેથી સક્રિય હતું. આ સ્પષ્ટપણે માત્ર દેખરેખ જ નહીં પરંતુ વિદેશથી રીઅલ-ટાઇમ ઓપરેશનલ કંટ્રોલ પણ દર્શાવે છે.
એક વિદેશી માસ્ટરમાઇન્ડની ભૂમિકા 2020 થી કાર્યરત હતી
CBI તપાસમાં એ પણ બહાર આવ્યું છે કે 2020 થી વિદેશી હેન્ડલરોના ઇશારે ભારતમાં શેલ કંપનીઓ બનાવવામાં આવી રહી હતી. આ વિદેશી માસ્ટરમાઇન્ડ્સની ઓળખ ઝુ યી, હુઆન લિયુ, વેઇજિયન લિયુ અને ગુઆનહુઆ વાંગ તરીકે કરવામાં આવી છે.
ભારતીય સહયોગીઓએ સામાન્ય નાગરિકો પાસેથી ઓળખ દસ્તાવેજો એકત્રિત કર્યા હતા અને તેમના નામે કંપનીઓ રજીસ્ટર કરીને બેંક ખાતા ખોલ્યા હતા. આ ખાતાઓ દ્વારા, સાયબર છેતરપિંડીની રકમ પછી નાણાંના ટ્રેલ છુપાવવા માટે બહુવિધ પ્લેટફોર્મ અને ખાતાઓ દ્વારા રૂટ કરવામાં આવતી હતી.
આ કલમો હેઠળ કેસ નોંધવામાં આવ્યો છે
સીબીઆઈએ ચાર વિદેશી માસ્ટરમાઇન્ડ, તેમના ભારતીય સહયોગીઓ અને 58 કંપનીઓ સામે ગુનાહિત કાવતરું, બનાવટી, નકલી દસ્તાવેજોનો ઉપયોગ અને પ્રતિબંધિત અનરેગ્યુલેટેડ ડિપોઝિટ સ્કીમ્સ એક્ટ, 2019 ના આરોપો હેઠળ કેસ દાખલ કર્યો છે. આ કાર્યવાહી ઓપરેશન ચક્ર-V હેઠળ કરવામાં આવી હતી, જે સંગઠિત અને આંતરરાષ્ટ્રીય સાયબર નાણાકીય ગુનાઓ સામે સીબીઆઈના ખાસ ઓપરેશન છે.